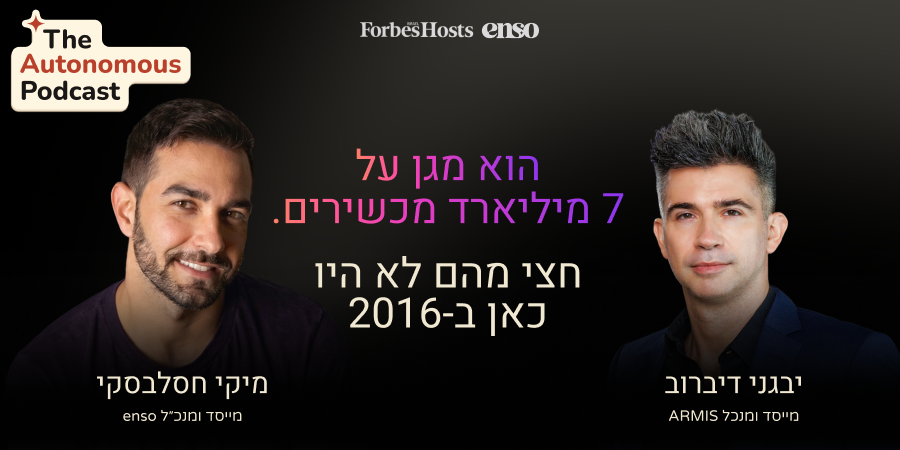
אמרתי ש-Armis מגנה על יותר מחמישה מיליארד מכשירים. יבגני דיברוב קטע אותי ותיקן. שבעה מיליארד. בדקנו את המספר יומיים קודם, כלומר הוא עלה בזמן שקראנו אותו.
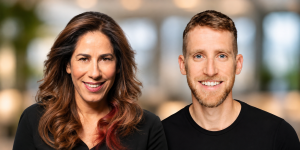
דיברוב הקים את Armis ב-2015 יחד עם נדיר יזרעאל, אם כי לדבריו העבודה עצמה התחילה בתחילת 2016. יזרעאל, שהיה סרן ב-8200 ואחר כך ארבע שנים בגוגל, הוא האיש הטכני של הצמד. דיברוב הגיע מיחידה 81, והיה העובד הראשון ב-Adallom שמיקרוסופט רכשה ב-2015.
היום Armis עוקבת אחרי קרוב לשבעה מיליארד נכסים בזמן אמת, לפי ServiceNow, שחתמה בדצמבר על רכישתה תמורת 7.75 מיליארד דולר וסגרה את העסקה באפריל. זה האקזיט הרביעי בגודלו בתולדות ההייטק הישראלי. תשע מתוך עשר חברות ה-Fortune 10 הן לקוחות שלה. "אתה לא יכול לנהל שום תוכנית אבטחה אם אתה לא יודע איזה נכסים יש לך בארגון", הוא אומר ב-The Autonomous Business Podcast, בשיתוף פורבס ישראל.
במהלך כחמישים דקות דיברוב פרש את השאלה ש-Armis נבנתה סביבה, מה בכלל מחובר לרשת, הסביר למה הפער בין הרגע שמתגלה חולשה לרגע שהיא נסגרת הצטמצם לאפס, ותיאר את הנקודה שבה לקוחות אנטרפרייז הפסיקו לרצות שבן אדם יאשר כל תיקון. הוא גם שחזר בשבילי את שיחת הטלפון שסגרה את תוכנית ההנפקה, והסביר, ישירות יותר מכל יזם ישראלי אחר ששמעתי, למה מנכ״ל צריך להישאר בתוך העסקאות הרבה אחרי שזה מפסיק להיראות הכרחי.
הוא לא מדבר על מהירות. הוא מדבר על להיות קרוב: קרוב ללקוח, קרוב לעסקה, קרוב לאנליסט הזוטר שאף אחד לא קובע איתו פגישה, והיום גם קרוב לשכבת ה-workflow שמריצה את הארגון.
פעם חצי מהמכשירים היו מחוץ להגנה. היום 99 אחוז
הכול התחיל ממספר אחד, ומהשאלה לאן הוא הולך. כשדיברוב ויזרעאל התחילו, בערך חצי מהמכשירים בסביבה ארגונית ממוצעת היו דברים שאי-אפשר להתקין עליהם אנטי וירוס. "היום זה 98-99 אחוז", הוא אומר, והוא מתכוון לחצי שאי אפשר להגן עליו. זה כל מה שהוא לא לפטופ ולא שרת: סוויץ׳, טלפון, מכונת MRI, בקר תעשייתי, אחר כך נכסים וירטואליים, אחר כך ענן, אחר כך קוד.
ההימור הזה הפך לפלטפורמה בגלל המקום שבו יושבים המכשירים האלה. רשת קמעונאית והחנויות שלה, מרכז לוגיסטי, שדה תעופה, מפעל. בסביבות האלה טעות לא נגמרת בדיווח לרגולטור. "אם משהו קורה לך במפעל אתה מפסיד מאות מיליוני דולרים", הוא אומר. "ואתה לא יכול להפסיק עבודה של מפעל". על בתי חולים הוא חד יותר. "תחשוב, מכונת MRI פתאום לא עובדת? זה לא הגיוני".
וזה הכתיב החלטה ארכיטקטונית שהתבררה עשר שנים אחר כך כמכרעת. אם אי אפשר להוריד שום דבר ואי אפשר להפריע לשום דבר, אי אפשר לסרוק את הסביבה לפי לוח זמנים. המערכת חייבת לנטר כל הזמן. הדור הקודם של הכלים עבד הפוך. "סורקים חודש", הוא אומר. "אין לך זמן".
שאלתי אותו על הדברים המוזרים יותר שהמערכת מוצאת ברשתות, על מכשירי אייר פרייר ומצלמות האבטחה הסיניות שקראתי עליהן, והוא עבר ישר מהאנקדוטות למסקנה. הרבה מהמצלמות האלה משמשות back door של הממשלה הסינית, ושולחות בחזרה לסין מידע על מה שקורה סביבן. וחשוב מכך: כל ארגון שמייצר עבור ממשלת ארצות הברית חייב היום לדעת להגיד אילו מכשירים יש לו, אילו מהם של ספקים סינים, ומה החולשות של כל אחד מהם. "בסוף זה מנדט ממשלתי, פדרלי", הוא אומר. ברוב המקומות פשוט קנו ציוד ואף אחד לא ספר אותו.
מכאן Armis נכנסה לניהול חולשות והחליפה את Tenable, את Qualys ואת Rapid7, ואחר כך גם לאבטחת אפליקציות. המספרים מסבירים למה זה עבד. Armis עברה את רף 300 מיליון הדולר ב-ARR בסוף 2025, ואת רף 340 מיליון עד החתימה עם ServiceNow, בצמיחה של יותר מ-50%. Rapid7 סיימה את 2025 עם 860 מיליון דולר וצמיחה של 2%, והתחזית שלה לשנה הנוכחית מדברת על ירידה.
את ההתרחבות לא הוביל מסמך roadmap. הוביל אותה customer advisory board של צוותי אבטחה מחברות Fortune 100 ו-Fortune 500, ודיברוב מציב את הדעה שלו עצמו במקום האחרון. "בסוף יש דבר אחד שמעניין, וזה מה הלקוח צריך בכל ורטיקל". לא מה שדיברוב ויזרעאל חושבים.
תניח שהחלון מצטמצם לאפס
ואז התוקפים התחילו לנוע מהר יותר מצוותי האבטחה שאמורים לעצור אותם.
דיברוב זורק מונח שהתעשייה כבר אימצה, בלי לטרוח להסביר אותו. "זה פרפקטלי בילט לעידן הפוסט-מיתוס", הוא אומר על אופן העבודה של Armis, "לדעת מה החולשות שלי בריל טיים". הכוונה ל-Claude Mythos, מודל גילוי החולשות ש-Anthropic חשפה ב-7 באפריל ובכוונה לא שחררה לציבור. במקום זה היא הפיצה אותו לקבוצה מצומצמת של שותפי תשתיות קריטיות, שגדלה עד כ-200 ארגונים ביוני. לפי Anthropic, יותר מ-99% ממה שהמודל מצא עדיין לא תוקן. ביוני שחררה החברה את Fable 5, מודל מאותה משפחה עם מנגנוני הגנה, לכל מי שיש לו מנוי בתשלום.
הוא לא מנסה לרכך את זה. "אתה לא צריך תשתיות של מדינה, תשתיות ביטחוניות, כדי לפגוע בתשתיות קריטיות של מדינה אחרת". העליתי את NotPetya, מבצע המודיעין הצבאי הרוסי מ-2017. הבית הלבן העריך את הנזק ביותר מ-10 מיליארד דולר, והמבצע עדיין משמש נקודת ייחוס למה שפעם דרש משאבים של מדינה. התשובה שלו הייתה שנקודת הייחוס זזה ושהרשימה התארכה. "אם פעם היית צריך להסתכל על סין, רוסיה, צפון קוריאה, איראן, היום יש הרבה יותר. וארגוני פשע. שפשוט מנצלים את זה, כי זה אחלה ביזנס".
התוקף הכי פשוט עם הכלי הכי פשוט פועל היום, בלשונו, בסדרי גודל אחרים לגמרי: בהיקף, במהירות ובכמות הקוד שהוא מסוגל לייצר. לדבריו Armis כבר רואה תקיפות שמנצלות סוכני AI. דוח האיומים של CrowdStrike ל-2026 מדד עלייה שנתית של 89% בפעילות עוינת מבוססת AI, ותיעד את זמן ה-breakout הקצר ביותר שנמדד אצלה אי פעם: 27 שניות.
ולכן הוא מנסח את הנחת העבודה כהוראה. "תניח שהחלון יצטמצם לאפס". ב-Armis קוראים לזה Shift Zero. "כאילו שיפט לפט עד הסוף, כי אין לך רגע".
וגם בתוך הארגון עצמו חוזרת בדיוק אותה שאלה: מה בכלל יש לך. הוא מעריך שיחס סוכני ה-AI לעובדים אנושיים יגיע למאה לאחד ואפילו יותר, מספר שנמצא הרבה מעבר לכל מה שנמדד היום, וכל סוכן הוא זהות שמחזיקה הרשאות. "כל אחד מהאייג׳נטים האלה, מה ה-access שלו? למה יש לו גישה? מה בדיוק ה-policies שאפשר לשים?". זו הסיבה שרכישת חברת ניהול הזהויות Veza על ידי ServiceNow תמורת 1.2 מיליארד דולר, שנסגרה במרץ, משלימה היום את הרכישה שלו.
הוא גם מתאר את השאלה שהשתלטה על ישיבות הדירקטוריון: מה קורה כשלסינים יהיה Mythos (מודל שמאתר חולשות אבטחה בקוד בקצב שאף צוות אנושי לא מדביק). דירקטוריונים עובדים היום עם ספטמבר או אוקטובר כהנחת עבודה. היימיש לואו, שכותב ב-The Substrate, ניוזלטר של צוות מדיניות ה-compute במכון IAPS, מעריך שהמועד הסביר יותר הוא פברואר 2027. הטיעון של דיברוב לא תלוי בתאריך. הוא תלוי בכך שדירקטוריונים מתנהגים כאילו התאריך כבר נקבע.
מי מאשר את התיקון? אף אחד
אז שאלתי את השאלה שבאמת נמדדת אצלו בכסף. כמה מהתיקון עדיין נעשה ידנית?
התשובה שלו הייתה נחרצת יותר משציפיתי. בארמיס, AI remediation הוא חלק מאוד גדול מהמוצר, ובסקייל שבו הם עובדים זה יכול להיעשות רק אוטומטית. "אין דרך אחרת". אם החשיפה רציפה, שלב של אישור אנושי הופך לצוואר בקבוק ולא לרשת ביטחון.
הקשיתי עליו כמו שכל מי שמכר לארגונים גדולים היה מקשה, כי סביבות אנטרפרייז איטיות. הוא אמר שהיום זה בדיוק הפוך. "היום ארגונים רוצים שתעבוד ככה, כי מבינים שאין דרך אחרת". מה שמייצר את האמון הוא ה-POC: אלף מכשירים, אחר כך עשרת אלפים, אחר כך מיליון, אחר כך עשרה מיליון נכסים. ברגע שזה מוכיח את עצמו, האוטומציה הופכת לברירת המחדל. "ברוב המוחלט של המקרים", הוא אומר, התיקון קורה בלי בן אדם, "כי ארגון לא יכול להיות חשוף באמת לשנייה היום".
הוא כן מסייג. "כשאתה מוכר מוצר אנטרפרייז אתה לא יכול לעשות מה שאתה רוצה".
סיפרתי לו מה אנחנו עושים ב-enso: מריצים סוכני AI כדי למצוא מה שאנחנו קוראים לו פרצות הפצה, ולוקחים את הפלייבוק ההתקפי וההגנתי של חברות סייבר כדי לעשות שיווק במקומות שאף אחד לא מסתכל עליהם. רוב צוות המחקר שלנו היום הוא סוכנים. הוא לא התייחס לזה כהערת אגב, וענה כאילו השאלה נוגעת לתפעול שלו עצמו. וזה החלק המעניין: מה שהוא אומר על security operations הוא בעצם אמירה על צורת העבודה, לא על אבטחה.
מה שווה יותר מהפעמון בניו יורק?
לפני שנתיים, במסיבת יום ההולדת שלי, שאלתי את דיברוב מתי מגיעה ההנפקה. הוא כבר עבר אז 300 מיליון דולר ב-ARR. אף אחד שאני מכיר לא שאל על הכסף. שאלו מתי רואים את Armis מצלצלת בפעמון בניו יורק, וגם אני ביניהם.
הוא לא מתכחש לזה שההנפקה הייתה היעד. הוא חוזר לקיר ההנפקות האגדיות של Sequoia, שהשקיעה ב-Armis כבר בסיד. "זה בסוף ה-Holy Grail מבחינת להיות פאונדר". הסיבוב כוון בדיוק לשם: 435 מיליון דולר לפי שווי של 6.1 מיליארד, בהובלת Growth Equity של Goldman Sachs Alternatives. לדבריו הוא נסגר בסוף אוקטובר, הוכרז ב-5 בנובמבר, ו-Armis עצמה קראה לו סיבוב פרה-IPO. ואז הוא מחליף כובע, ממייסד למנכ״ל. "בסוף גם הנפקה זה ליקווידיטי איבנט", הוא אומר, ומזכיר את עסקאות הסקנדרי שהחברה עשתה ב-2024 וב-2025 כדי שעובדים יוכלו לממש מניות. המבחן שלו בכל צומת הוא אותו מבחן: עובדים, משקיעים, חברה.
ServiceNow פנתה כבר במהלך הסיבוב ורצתה להשקיע. הוא ראה בזה משהו מועיל אבל לא מכריע: שם אסטרטגי ב-cap table שיסגור את שאלת האינטגרציה שלקוחות העלו שוב ושוב. "הם הולכים להיות משקיע קטן בסיבוב, זה טוב ללקוחות". הסיבוב נסגר. יום אחרי, התקשר איש ה-CorpDev של ServiceNow. הייתה ישיבה עם כל ההנהלה והדירקטוריון, ובה אמית זאברי, הנשיא, ה-CPO וה-COO שאל למה הם משקיעים ב-Armis במקום לקנות אותה. זאברי עצמו התקשר זמן קצר אחר כך והציג את החזון.
מה שהזיז אותו היה כוח ההפצה: ServiceNow יושבת ביותר מ-85% מחברות ה-Fortune 500. "ServiceNow הוא האונר של כל workflow בארגון", הוא אומר. "אני לא מאמין שזה ישתנה גם עוד 10 ו-15 שנה. כל workflow בארגון, בכל ארגון גדול. אין שום דבר שעובד בלי ServiceNow". היא גם מחזיקה את ה-CMDB, מאגר הנכסים הרשמי של הארגון, ש-Armis הזינה במשך שנים במידע על סייבר וסיכונים בזמן שמיצבה את עצמה כ-CMDB של הסייבר. שבעה שבועות אחרי שהוכרז הסיבוב, Armis חתמה על עסקה של 7.75 מיליארד דולר. "Armis פלוס ServiceNow זה 1 ועוד 1 שווה 10". החברה הציבה יעד של מיליארד דולר הכנסות בתוך שלוש שנים מאמצע 2025, והמסקנה שלו הייתה שבתוך ServiceNow יגיעו לשם הרבה יותר מהר. זו לא הייתה החלטה פשוטה, הוא אומר, ואז הוא מונה מה הכריע: מהירות, סקייל, אקזיט שמשנה חיים להמון עובדים, ועוד נקודה גדולה לישראל על המפה.
החופש הניהולי הוא בדרך כלל מה שמתאדה אחרי רכישה. הפעם לא. Armis היא הבסיס לעסקי הסייבר של ServiceNow, יזרעאל אחראי על מוצר ופיתוח בכל הפורטפוליו המשולב, והמכירות והשיווק עברו לאחריותם. בשיחת המשקיעים של ServiceNow ביולי תיאר ביל מקדרמוט את דיברוב כמי ש"מנהל את עסקי האבטחה שלנו כתאגיד בתוך תאגיד, וזה כולל את Veza", וקרא לזה "עסק הסייבר השמיני בגודלו בשוק הארגוני והצומח ביותר בו". הגרסה של דיברוב פחות תאגידית. "CrowdStrike פלוס, בתוך ServiceNow". ואז מגיעה האזהרה, באותה נימה שלדבריו השתמש בה ב-Armis. "זה לא לכולם. מי שמחפש work-life balance רגוע, סבבה, זה לא בשבילך".
Armis רכשה שלוש חברות בעצמה: את CTCI בפברואר 2024, את Silk Security חודשיים אחר כך תמורת 150 מיליון דולר, הסכום היחיד מבין השלושה שפורסם, ואת Otorio, שמתמחה באבטחת סביבות OT, במרץ 2025. התוכנית הזאת ממשיכה היום בתוך ServiceNow, שם לדבריו הוא אחד ממקבלי ההחלטות, והשיטה לא השתנתה: build, buy or partner, בכל תחום חדש. "כמובן שיהיו עוד דברים".
המנכ״ל שמסרב ללכת לפגישת הסגירה
שאלה נוספת הגיעה מקבוצת הוואטסאפ שלי, שבה יזמים אומרים לי מה הם באמת רוצים לשמוע מיזמים אחרים. חברות סייבר ישראליות התקשו תמיד במכירות. קומץ מהן היו יוצאות דופן, והן אלה שהובילו את הקטגוריות שלהן. אז איך בונים את זה מכאן?
התשובה שלו מתחילה ב-Adallom, שם היה העובד הראשון. "שום דבר בהתחלה לא יכול להשתוות ל-founder selling". ואז הוא מותח את זה הרבה מעבר לנקודה שבה רוב היזמים היו עוצרים. "זה יכול להיות גם ב-0, גם ב-10, גם ב-20 מיליון, גם ב-50 מיליון, גם ב-100, גם ב-200". הוא ויזרעאל טסו כל הזמן ונשארו בחדר גם אחרי שהיה VP Sales, גם אחרי שהיו עשרה ועשרים אנשי מכירות. "sense of urgency זה מה שמבדיל יזמים טובים מאוד ליזמים מדהימים".
המנגנון הוא מידע, לא כריזמה. בדרך כלל, הוא אומר, איש המכירות שומע את ה-use case, מעביר למנהל שלו, המנהל מעביר ל-VP, וה-VP מעביר אליך. כשאתה בתוך העסקה, "אתה שומע את זה בריל טיים". והוא מסרב לתפקיד שאנשי מכירות חדשים מנסים להלביש עליו. "לפעמים אנשי מכירות חדשים באים ואומרים לי: יבגני, תבוא לפגישת הסגירה עם הסיסו, אני רגיל לזה מ-Palo Alto. אני אומר, ממש לא". הוא רוצה גם את אנליסט ה-SOC, כי שם הוא לומד מה באמת לא בסדר בעסקה. "הרבה פעמים האקסטרה זמן שלי, גם עם מישהו שהוא לא בכיר בארגון, יכול לשנות את התמונה של כל עסקה".
וזה מה שהופך את זה מהרגל לאסטרטגיה: הניצחונות מצטברים. אם אתה יודע להביא את חברת התעופה הגדולה בעולם, הוא אומר, או את רשת הקמעונאות הגדולה בארה״ב, או את יצרנית הרכב השנייה או השלישית בגודלה, אתה יכול למכור את שאר הוורטיקל על בסיס הרפרנס. אבל מישהו עדיין צריך להביא את הראשון. "הלקוח רוצה להסתכל לי ולנדיר בעיניים ולהגיד: אוקיי, אני סומך עליכם". והחלפת מתחרה אצל לקוח דגל עולה לו הרבה יותר מהחוזה עצמו. "זה לא רק עושה מינוס 500 אלף או מינוס יותר למתחרה שלך. תוך שנייה אתה מתרגם את זה לעוד 100 לקוחות שבהם אתה הולך מחליף או הולך מנצח תחרותית".
הוא עשה את זה בבוקר שבו דיברנו: עבר על הפייפליין, זיהה use case עם טרנד מאחוריו, ודחף אותו באותו יום לתוכנית ההדרכה השבועית של אנשי השטח שהם קוראים לה Armis 360. "מה שאתה פותר בהתחלה, 10-20 מיליון, לא בהכרח מזה יגיע 100 מיליון". מדאשבורד אי אפשר להרגיש לאן הפלטפורמה צריכה לגדול. "אם אתה לא בפנים ובשטח, אתה לא מרגיש את זה".
אין לנו זמן לנוח
שאלתי איך ישראל שומרת על המקום שלה כשהכלים נהיים זולים והעולם נהיה שטוח, והוא ענה ברצינות, אבל לא קנה את ההנחה. "אני מאוד מאוד בוליש על ההייטק הישראלי".
הוא מדבר על תוצר של יותר מ-600 מיליארד דולר שמתקרב ל-700, ועל יעד של טריליון, ואומר שישראל עקפה את גרמניה ואת צרפת בתוצר לנפש. במונחים נומינליים הוא צודק: 69,800 דולר מול 65,300 בגרמניה ו-52,100 בצרפת, לפי תחזיות קרן המטבע מאפריל. בהתאמה לכוח קנייה התמונה מתהפכת, כי המחירים בישראל גבוהים, וישראל נמצאת מתחת לשתיהן. ואז הוא אומר את החלק הפחות חגיגי. "אנחנו במלחמה תמידית בכל החזיתות, ואין לנו את התקציבים של ה-NSA וה-CIA". יחידה 81 שבה שירת ו-8200 שבה שירת יזרעאל פועלות באותו פער כוחות שבו פועלת כל התעשייה. "אין לנו זמן לנוח. וכשאין לך זמן לנוח, אתה כל הזמן משתפר".
זה בדיוק טיעון ה-Shift Zero שלו, רק מכיוון אחר. תניח שהחלון מצטמצם לאפס, ולא נשארת לך ברירה אלא לעבוד ברצף: בלי סריקה מתוזמנת, בלי תיקון שממתין בתור, בלי עסקה שאתה שומע עליה מכלי שני. הוא מנהל חברה ככה עשר שנים, והוא מאמין שהמדינה שלו מתנהלת ככה מ-1948.
"חייב to innovate, to innovate again and again and again. אתה לא יכול לנוח על זרי הדפנה, ובגלל זה אנחנו לא נחים על זרי הדפנה".
מיקי חסלבסקי הוא מייסד ומנכ״ל enso ובוגר רשימת Forbes 30 Under 30. בעבר ייסד את Rapid (נרכשה על ידי Nokia) ומנחה את The Autonomous Business Podcast, בשיתוף פורבס ישראל.