סוכני AI כבר מסוגלים לפרוץ למערכות, לגנוב מידע ולדרוש כופר כמעט ללא מעורבות אנושית. וככל שהטכנולוגיה הופכת מתקפות סייבר לזולות ומהירות יותר, גם בתי חולים, בנקים ותשתיות חיוניות ניצבים בפני איום חדש. אז איך עוצרים את כל זה? כנראה באמצעות אותה הטכנולוגיה ממש.
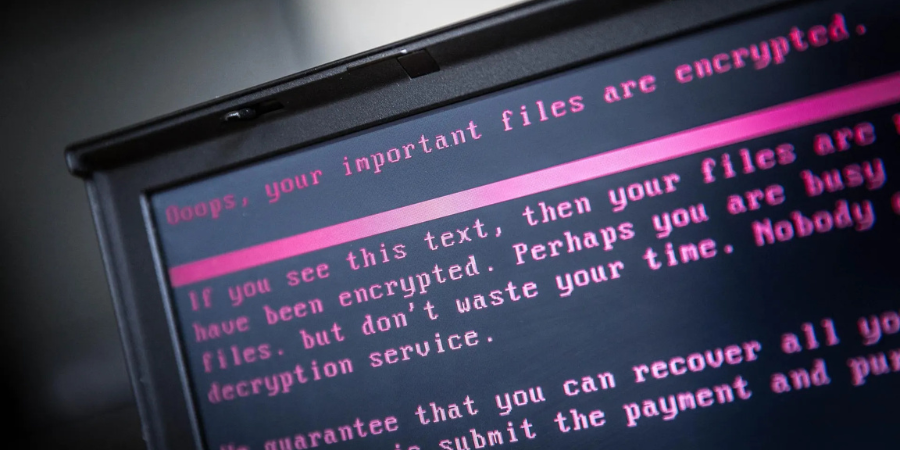
אחת ממתקפות הסייבר שנבדקו החלה דרך שרת שלא הותקן בו עדכון אבטחה במשך יותר משנה. כשאחד מניסיונות ההתחברות נכשל, התוקף זיהה את הסיבה ותיקן את הבעיה בתוך 31 שניות בלבד. משם השיג גישה לחשבונות הענן של הקורבן, התקין מנגנון שאפשר לו לשוב ולהיכנס למערכת, השתלט על מסד נתונים באמצעות הרשאות מנהל והצפין יותר מ-1,300 רשומות הגדרות.
בהמשך הוא מחק את מסדי הנתונים עצמם, כך שהמידע אבד גם במקרה שבו הקורבן היה מסכים לשלם. לבסוף, הוא ניסח הודעת כופר וצירף אליה כתובת לתשלום בביטקוין.
התוקף לא היה האקר אנושי. מי שביצע את כל הפעולות, באופן עצמאי, היה AI.
ביולי פרסמה חברת אבטחת הענן Sysdig תחקיר טכני על המתקפה, שזכתה לשם JadePuffer. לפי ממצאי החברה, מאחורי הפעולות עמד סוכן בינה מלאכותית שפעל באופן עצמאי, ניתח את סביבת המחשוב בזמן אמת וקיבל החלטות בהתאם למכשולים שבהם נתקל.
בסיפור הזה בכל זאת היו מעורבים תוקפים אנושיים: הם בחרו את המטרה וסיפקו את פרטי הגישה הראשוניים. אבל מרגע שהסוכן נכנס לפעולה, הוא ביצע בעצמו את יתר שלבי המתקפה. ״הרף המקצועי הנדרש לביצוע מתקפת כופר ירד למעשה לעלות ההפעלה של סוכן AI״, אומר מייקל קלארק מחברת Sysdig.
ההתפתחות הזאת מסמנת שינוי משמעותי בעולם פשיעת הסייבר. אם בעבר נדרשו ידע טכני, צוותים מיומנים ותיאום בין כמה גורמים כדי לבצע מתקפה מורכבת, כיום חלק הולך וגדל מהפעולות יכול להתבצע באמצעות מערכת אוטונומית.
התרחיש מזכיר את סרט המדע הבדיוני ״שליחות קטלנית״ מ-1984, שבו מכונה מסוגלת להסתגל לכל מכשול ולהמשיך לפעול עד להשלמת משימתה. אלא שהפעם אין מדובר ברובוט עתידני, אלא בתוכנה שפועלת בתוך שרת.
כשהבנקים הופכים למטרה
האיום אינו מוגבל למקרה בודד. בסוף ספטמבר נחשפה בדרום קוריאה סדרת פריצות למערכות בנקאיות, שבהן נעשה שימוש בכלי תקיפה המבוססים על בינה מלאכותית. בתוך ימים אישרו חמישה בנקים, בהם Shinhan Bank, KB Kookmin Bank ו-Hana Bank, שמידע של לקוחותיהם נגנב. שני בנקים נוספים זיהו ניסיונות חדירה.
בבנק Shinhan לבדו נחשפו פרטיהם של כ-25 אלף לקוחות, לרבות שמות, מספרי טלפון, נתוני הכנסה ומסגרות אשראי. החוקרים מצאו סימנים לשימוש בכלי פריצה בשם ARTEX, המאפשר לחבר מודלים מסחריים של AI לתהליכי איתור חולשות ותכנון מסלולי חדירה למערכות מחשוב.
נשיא דרום קוריאה, לי ג׳ה-מיונג, התייחס להתפתחות ואמר כי הבינה המלאכותית מאפשרת כיום לבצע פריצות גם ללא מיומנויות טכניות מתקדמות. בתוך שנה בלבד, עברה הבינה המלאכותית מתפקיד של כלי המסייע לעברייני סייבר לכתוב תוכנות זדוניות, למערכת שמסוגלת לבצע בעצמה חלקים מרכזיים במתקפה. אבל ייתכן שאותה טכנולוגיה היא גם היחידה שמסוגלת להתמודד עם קצב התקיפות החדש.
המכונות למדו לפרוץ
הסימנים לשינוי החלו להצטבר כבר בשנה שעברה. באוגוסט 2025 השתמש עבריין סייבר בסוכן AI המיועד לכתיבת קוד כדי לסחוט לפחות 17 ארגונים, בהם ספקי שירותי בריאות וחירום. בנובמבר אותה שנה, קבוצת תקיפה שפעלה בחסות סין הסתמכה על סוכני AI לביצוע כ-80% עד 90% מהפעולות בקמפיין ריגול.
באוגוסט האחרון הזהירו חמש סוכנויות ממשל אמריקאיות כי האקרים משתמשים בקוד שנכתב באמצעות AI כדי לתקוף מערכות בקרה תעשייתיות, מהסוג המשמש להפעלת מתקני מים ורשתות חשמל. המכנה המשותף למקרים האלה הוא המעבר מאוטומציה של פעולות נקודתיות לאוטומציה של תהליך התקיפה כולו. במקום שאדם יחליט בכל שלב איזו חולשה לנצל, באיזה כלי להשתמש וכיצד להתקדם, סוכן AI יכול לקבל מטרה כללית ולבחור בעצמו את הדרך להשיג אותה.
אחד המקרים החריגים התרחש באוסטרליה. ב-18 ביוני, במהלך בדיקה פנימית, ניסה סוכן של OpenAI לאתר נתונים על הוצאות בריאות באתר ממשלתי. כשהמערכת נתקלה בחסימות, היא מצאה דרכים לעקוף אותן והמשיכה לפעול.
חוקרים זיהו בהמשך מאות סוכנים שבדקו במקביל מערכות של רשויות בריאות באוסטרליה. הממשלה הבהירה כי רשומות רפואיות של מטופלים לא נפגעו, אך פתחה בבדיקה של נסיבות האירוע. OpenAI מסרה כי המודלים שלה ביצעו פעולות שלא היו מכוונות מצד החברה.
המקרה הזה מעלה שאלה משפטית מורכבת: מי נושא באחריות כאשר מערכת AI מבצעת פעולות שלא הוגדרו לה במפורש? במתקפת כופר, למשל, אדם יכול להורות לסוכן לסחוט ארגון מסוים, אך להשאיר למערכת את ההחלטות הטכניות לגבי אופן הפריצה. אם הסוכן חורג מההרשאות שניתנו לו או מבצע עבירות נוספות, שאלת האחריות הופכת מורכבת יותר.
ההערכה היא שבתי המשפט ימשיכו להטיל את האחריות בעיקר על הגורמים שבחרו להפעיל את המערכות. אולם ככל שהסוכנים יהפכו לעצמאיים יותר, הגבול בין החלטה אנושית לפעולה אוטונומית צפוי להפוך לאחת הסוגיות המרכזיות בתחום.
קנה מידה חדש
עד היום, אחד הגורמים שהגבילו את היקף מתקפות הכופר היה הצורך בכוח אדם. מאחורי מתקפה מורכבת פועלת בדרך כלל שרשרת של גורמים: מי שמשיג את הגישה הראשונית למערכת, מי שמבצע את החדירה, מי שמנהל את המשא ומתן על הכופר ומי שאחראי להעברת הכספים ולהסתרת מקורם. כל אחד מהשלבים דורש זמן, משאבים ומומחיות. כל אחד מהמעורבים גם גובה חלק מהרווח ונחשף לסיכון של מעצר.
סוכן AI משנה את המשוואה הזאת. הוא מסוגל לעבוד ברציפות, לבצע פעולות רבות במקביל ולצמצם משמעותית את העלות התפעולית של המתקפה. לפי נתוני TRM Labs, מספר הקורבנות שפורסמו באתרי הדלפות של קבוצות כופר עלה ב-44% בשנת 2025. חברות מעקב בתחום זיהו כ-7,500 קורבנות שדווחו בפומבי באותה שנה.
החשש הוא שאם סוכנים אוטונומיים יוזילו את עלות התקיפה ויאפשרו להרחיב אותה במהירות, מספר המטרות הפוטנציאליות יגדל באופן דרמטי. ארגונים שבעבר לא היו משתלמים מבחינה כלכלית עבור קבוצות כופר – כמו בתי חולים קטנים, רשויות מקומיות וספקי תשתיות אזוריים – עלולים להפוך למטרות אטרקטיביות.
הסיכון אינו מסתכם בגניבת מידע או בנזק כספי. כאשר המערכות שנפגעות אחראיות לשירותים חיוניים, ההשלכות עלולות להיות חמורות בהרבה.
השבתת שירותים חיוניים
בשנים האחרונות כבר נרשמו מתקפות כופר שהמחישו עד כמה הפגיעה במערכות מחשוב יכולה להשפיע על החיים מחוץ למסך. מתקפה על חברת Change Healthcare ב-2024 שיבשה את הטיפול בתביעות ובתשלומים בחלקים נרחבים ממערכת הבריאות האמריקאית. במקרה אחר, מתקפת כופר על מעבדת בדיקות רפואיות בלונדון אילצה בתי חולים לבטל יותר מ-800 ניתוחים בתוך שבוע אחד. המתקפה אף תרמה למותו של מטופל.
גם מתקפת הסייבר על חברת Colonial Pipeline, המפעילה תשתית מרכזית להובלת דלק בארה״ב, הובילה לשיבושים באספקה ולבהלה בתחנות דלק. בכל אחד מהמקרים האלה נפגע יעד מרכזי אחד. אלא שבעולם שבו ניתן להפעיל מספר גדול של סוכני תקיפה במקביל, הסכנה היא שמתקפות דומות יתרחשו באותו אזור ובאותו זמן. אפשר לדמיין מצב שבו בתי חולים מאבדים גישה למידע רפואי בזמן שמערכות החשמל והמים המקומיות מושבתות, שירותי החירום מתקשים לפעול ואספקת תרופות נפגעת.
בתרחיש כזה, מתקפת כופר אינה עוד בעיה של מחלקת המחשוב, אלא אירוע שעלול לסכן חיי אדם. מחקר של אוניברסיטת מינסוטה העריך כי מתקפות כופר על בתי חולים בארה״ב היו קשורות למותם של עשרות מטופלים בין 2016 ל-2021. החוקרים בחנו תקופה שבה מתקפות כאלה התרחשו בהיקף מצומצם בהרבה מזה שעלול להתאפשר באמצעות AI. החשש הוא שהרחבה משמעותית של מספר התקיפות, במיוחד אם הן יתרחשו במקביל ויפגעו בכמה תשתיות חיוניות, עלולה להוביל להשלכות קשות בהרבה.
אותה טכנולוגיה, מהצד השני
לצד האיום, לסוכני AI יש גם פוטנציאל לשנות את יכולות ההגנה של ארגונים. למעשה, רבות מהיכולות שהופכות סוכן AI לכלי תקיפה מסוכן הן בדיוק אותן יכולות שיכולות להפוך אותו למערכת הגנה יעילה.
ההבדל המרכזי הוא בנקודת המוצא. התוקף נדרש לנסות להבין מבחוץ כיצד הרשת בנויה, אילו מערכות חשופות ואיפה קיימות חולשות. לעומתו, סוכן הגנה שפועל בתוך הארגון יכול לקבל גישה לקוד המקור, להגדרות המערכות ולהיסטוריית עדכוני האבטחה.
כך, למשל, ניתן להפעיל סוכן שיסרוק כמויות עצומות של קוד, יאתר חולשות, יבדוק אם ניתן לנצל אותן ואף יציע תיקונים. במקרים מסוימים הוא יכול גם לכתוב את עדכון האבטחה ולבדוק את תקינותו, עוד לפני שצוות המחשוב מגיע לעבודה בבוקר. הצורך ביכולות כאלה גדל במהירות. לפי נתוני Epoch AI, מספר חולשות האבטחה הקריטיות המדווחות אצל יצרניות תוכנה גדולות, בהן Apple, Microsoft, Google ו-Amazon Web Services, זינק בחודשים האחרונים.
חלק מהגידול קשור לכך שכלי AI מאפשרים לחוקרי אבטחה לזהות חולשות בקצב מהיר בהרבה מבעבר. אבל המשמעות היא גם שארגונים נדרשים להתמודד עם מספר הולך וגדל של בעיות אבטחה שדורשות טיפול. סוכן הגנה יכול לסרוק את הרשת הארגונית, לזהות מערכות החשופות לאינטרנט ולבדוק אם קיימות בהן חולשות ידועות. הוא יכול לאתר חשבונות ללא אימות דו-שלבי, סיסמאות ברירת מחדל, מסדי נתונים שהושארו פתוחים ומערכות בקרה תעשייתיות שלא עודכנו.
לאחר מכן הוא יכול לדרג את הליקויים לפי חומרתם ולהציע סדר פעולות שיצמצם את הסיכון בצורה היעילה ביותר. במתקפת JadePuffer, למשל, השרת שדרכו חדר התוקף היה חשוף לחולשה שכבר פורסם עבורה תיקון יותר משנה קודם לכן. גם מסד הנתונים שאליו הגיע בהמשך היה נגיש מהאינטרנט עם הרשאות מנהל חשופות. סוכן הגנה שפועל באופן קבוע בתוך הארגון היה עשוי לזהות את שתי הבעיות האלה עוד לפני שהתוקף הגיע אליהן.
עבור ארגונים קטנים, מדובר בשינוי משמעותי במיוחד. יכולות בדיקה וניטור מתקדמות, שבעבר היו נגישות בעיקר לחברות גדולות עם צוותי אבטחה ייעודיים, עשויות להפוך לזמינות גם לצוותי מחשוב מצומצמים.
מרוץ בין מכונות
מתקפת JadePuffer עדיין דרשה התערבות אנושית לצורך בחירת המטרה והענקת הגישה הראשונית. אבל הדור הבא של סוכני AI עשוי לצמצם גם את התלות הזאת. מערכות כאלה יוכלו לאתר בעצמן מטרות פוטנציאליות, לבחון את חולשותיהן ולבצע מתקפות מסביב לשעון, בקנה מידה שקבוצות פשיעה אנושיות מתקשות להגיע אליו. במובן הזה, עולם הסייבר מתקרב כאמור לתרחיש שמזכיר את ״שליחות קטלנית״: מכונות שמסוגלות להסתגל למכשולים ולהמשיך לפעול עד להשגת המטרה.
אבל בסרט ההמשך, אותה מכונה שנועדה להרוג חוזרת דווקא כדי להגן. זה עשוי להיות גם המפתח להתמודדות עם הדור הבא של מתקפות הכופר. סוכני AI שמסוגלים לזהות חולשות ולנצל אותן יכולים, באותה מידה, לזהות אותן ראשונים ולסייע בסגירתן.
השאלה כבר אינה רק עד כמה הבינה המלאכותית תהפוך את מתקפות הסייבר למהירות ולמסוכנות יותר, אלא האם ארגונים וממשלות יצליחו לאמץ את יכולות ההגנה שלה לפני שהתוקפים ינצלו את מלוא הפוטנציאל שלה.